Cybersécurité à Montpellier : comment choisir votre partenaire pour protéger vos actifs numériques
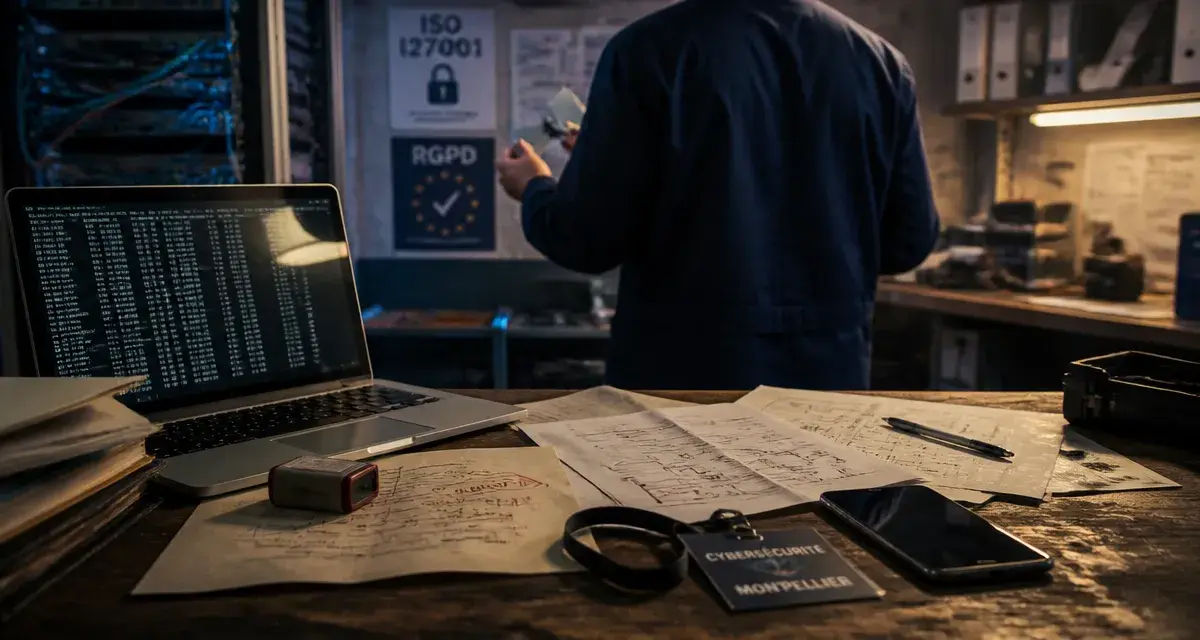
Face à la multiplication des cybermenaces, les entreprises de la région montpelliéraine doivent intégrer la sécurité numérique dans leur stratégie de développement. Qu’il s’agisse de contrer des attaques par rançongiciel ou de se mettre en conformité avec les réglementations européennes, le choix d’un prestataire local qualifié est une étape pour assurer la pérennité de votre activité.
Panorama de l’écosystème cybersécurité à Montpellier
Montpellier est un pôle d’excellence numérique en France, porté par un tissu dense d’entreprises spécialisées. Le territoire bénéficie d’une dynamique alimentée par des initiatives comme la French Tech et le réseau Cyber’Occ. Cette concentration d’acteurs permet aux entreprises locales d’accéder à une offre diversifiée, des cabinets de conseil en gouvernance aux experts en sécurité offensive.
La diversité des profils est un atout pour les dirigeants. Vous trouverez des pure players, concentrés sur des missions techniques comme le pentest ou la red team, et des prestataires généralistes capables d’accompagner les PME dans leur montée en maturité numérique. Cette richesse permet de trouver un partenaire dont la taille et la spécialisation correspondent à vos besoins.
Les services essentiels pour protéger votre infrastructure
Une stratégie de cybersécurité repose sur une combinaison de mesures préventives et réactives. Les entreprises montpelliéraines proposent des catalogues de services structurés pour répondre à chaque strate de votre système d’information. La sécurité est une succession de défenses imbriquées où chaque donnée, accès et application est isolé. Cette approche granulaire limite la propagation d’une intrusion et garantit que, même en cas de brèche sur un périmètre, le cœur de votre métier reste opérationnel.
Audit et tests d’intrusion
Le test d’intrusion, ou pentest, est la méthode de référence pour évaluer la résistance de vos systèmes face à des attaquants réels. Nos experts locaux réalisent des simulations d’attaques pour identifier les vulnérabilités avant qu’elles ne soient exploitées. Ce travail de cartographie des failles est indispensable pour prioriser les correctifs techniques et renforcer votre posture de défense.
Gouvernance et conformité
La cybersécurité est une question de gestion des risques et de conformité réglementaire. L’accompagnement sur les normes comme l’ISO 27001 ou la préparation aux exigences NIS2 aide les organisations à structurer leur politique de sécurité. Ce volet GRC (Gouvernance, Risque et Conformité) assure une vision claire des enjeux juridiques et opérationnels, transformant la contrainte sécuritaire en avantage concurrentiel.
Certifications et labels : les preuves de fiabilité
Dans un marché où les offres se multiplient, les certifications officielles sont les meilleurs indicateurs de la compétence d’un prestataire. Elles garantissent que l’entreprise respecte des standards rigoureux en matière de méthodologie, de confidentialité et de savoir-faire technique.
La qualification PASSI, délivrée par l’ANSSI, atteste de la capacité du prestataire à réaliser des audits de sécurité de haut niveau. La certification ISO 27001 valide la mise en place d’un système de management de la sécurité de l’information (SMSI) conforme aux standards internationaux. Enfin, les certifications techniques individuelles comme l’OSCP, le CEH ou le CISSP prouvent l’expertise des consultants dans le domaine du piratage éthique et de la défense réseau.
Pourquoi privilégier un acteur local montpelliérain ?
Choisir une entreprise de cybersécurité implantée à Montpellier présente des avantages stratégiques. La proximité géographique favorise une réactivité accrue en cas de crise, un élément crucial lorsque chaque minute compte pour limiter l’impact d’une intrusion ou d’un arrêt de production.
Un partenaire local possède une compréhension fine du tissu économique régional. Cette connaissance permet d’adapter les recommandations aux spécificités des secteurs dominants dans l’Hérault, tels que la santé, l’industrie ou les services aux collectivités. Cette relation de confiance, bâtie sur une présence physique, facilite les échanges réguliers et la mise en place d’un accompagnement personnalisé sur le long terme.
Guide pratique : comment choisir votre partenaire ?
Avant d’engager une collaboration, définissez précisément vos attentes. La première étape consiste à identifier votre besoin : cherchez-vous une aide ponctuelle, comme un audit, ou un accompagnement récurrent via un SOC ou l’externalisation de la sécurité ? Vérifiez ensuite les références du prestataire en demandant des exemples de missions similaires à la vôtre, idéalement dans votre secteur d’activité.
Évaluez la méthodologie : un bon prestataire doit être capable de vulgariser les risques techniques tout en proposant des solutions pragmatiques. Enfin, analysez la réactivité en vous renseignant sur les délais d’intervention garantis, notamment pour les services de surveillance 24/7 ou la gestion de crise.
| Type de service | Cible idéale | Objectif principal |
|---|---|---|
| Audit / Pentest | Toutes entreprises | Détection de failles |
| SOC 24/7 | Grands comptes / ETI | Surveillance en temps réel |
| Sensibilisation | TPE / PME | Réduction du risque humain |
En comparant ces critères, vous vous assurez un partenariat durable qui sécurisera vos actifs numériques tout en soutenant la croissance de votre entreprise dans un environnement technologique exigeant.
- Recrutement Nicollin à Montpellier : l’offre ne se résume ni au salaire ni à la ville - 22 septembre 2026
- Cybersécurité à Montpellier : comment choisir votre partenaire pour protéger vos actifs numériques - 21 septembre 2026
- La Costumotek : un trésor caché de 15 000 costumes à la Paillade - 19 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Wedding planner à Montpellier : 4 critères essentiels pour choisir votre partenaire de confiance
 Accès au droit : un projet montpelliérain signalé comme récompensé
 Investir à Montpellier : 82 000 étudiants et 300 jours de soleil pour sécuriser votre rendement
 Gestion locative à Montpellier : un mandat clair pour limiter les frais et la vacance